İş Sürekliliği Planı Nedir? Bu Plan Hakkında Bilmeniz Gerekenler
İş sürekliliği planı nedir, hangi adımlarla hazırlanır ve ne sıklıkla güncellenmelidir? İş etki analizinden teste kadar süreci Disastech ile öğrenin.
Disastech Ekibi, Uzman9 dk okuma
İçindekiler
- İş Sürekliliği Planı Nedir?
- İş Sürekliliği Planı Nasıl Hazırlanır?
- İş Sürekliliği Planında Kimler Sorumlu Olmalı?
- İş Sürekliliği Planı Ne Sıklıkla Güncellenmeli?
- Şirketlerde İş Sürekliliği Planıyla İlgili Sık Yapılan 5 Hata
- İş Sürekliliği Planı Hakkında Sık Sorulan Sorular
Beklenmedik bir kriz kapıyı çaldığında şirketler için en değerli ancak en hızlı tükenen kaynak zamandır. Operasyonlar aniden durduğunda "Hangi süreçlerimiz önce ayağa kalkacak, kaynaklarımızı hangi sırayla tahsis edeceğiz?" sorusuna panik hâlinde yanıt aramak oldukça güçtür.
Oysa güçlü bir iş sürekliliği planı, bu hayati kararları planlı ve analitik bir yaklaşımla almanızı sağlar.
İş sürekliliği planı nedir sorusunun yanıtını biraz daha açıklayalım. Bu aşamada Dwight D. Eisenhower’ın strateji literatürüne kazandırdığı şu tespiti hatırlamakta fayda var:
Planlar önemsizdir, önemli olan planlama aşamasıdır. (Plans are worthless, but planning is everything)
Bu yazıda, kurumsal dayanıklılığınızı inşa edecek üç temel soruya odaklanıyoruz:
- İş sürekliliği planı hangi adımlarla ve nasıl hazırlanmalıdır?
- Bu kritik süreçte roller nasıl paylaştırılmalı, kimler sorumluluk üstlenmelidir?
- Hazırlanan planın sahada gerçekten işlemesi için hangi aralıklarla test edilip güncellenmesi gerekir?
Kısaca: İş sürekliliği planı öngörülemeyen bir kesinti veya felaketin ardından kurumun kritik operasyonlarını önceden belirlenen hedef süre ve kapasitede sürdürmesini sağlayan, yazılı ve düzenli olarak sınanan stratejik bir yol haritasıdır. Başarılı bir planlama için öncelikle kapsamlı bir iş etki analizi (BIA) ile kritik süreçler belirlenmelidir. Planda her adımın mutlaka bir sorumlusu ve bir yedeği bulunmalıdır. Analiz, risk değerlendirmesi ve test döngüsü ise en az yılda bir kez tekrarlanmalıdır.
İş Sürekliliği Planı Nedir?
İş sürekliliği planı (Business Continuity Plan - BCP) şirketlerin kritik süreçlerini bir kesinti, kaza ya da doğal afet sonrasında hedeflenen sürede ve kabul edilebilir seviyede devam ettirmesini güvence altına alan operasyonel bir rehberdir. Bu planın asıl gayesi iki temel değeri korumaktır:
- İş akışlarını teminat altına almak
- Şirketin yıllar içinde inşa ettiği itibarını korumak
Şimdi iş sürekliliği ile ilgili olarak birbirini tamamlayan iki temel kavramı netleştirelim:
- İş sürekliliği yönetimi (BCM): Kesintilere karşı kurumsal direnç oluşturmayı, hazırlık yapmayı, riskleri öngörmeyi, test etmeyi ve sürekli geliştirmeyi kapsayan döngüsel yönetim disiplinidir.
- İş sürekliliği planı (BCP): Bu yönetim disiplininin somut ve uygulanabilir yazılı çıktısıdır. Olay anında kimin, hangi yetkiyle, ne zaman ve hangi adımları atacağını şüpheye yer bırakmayacak bir açıklıkla tanımlar.
Not: ISO 22301, iş sürekliliği yaklaşımını uluslararası düzeyde kabul gören bir yönetim sistemine dönüştüren temel standarttır.
Türkiye'de de iş sürekliliği kavramı konusu hakkında bilmeniz gerekenler ise şöyle: Özellikle sanayi ve altyapı sektörlerinde iş sürekliliği kavramı, afet yönetimiyle bir bütün olarak ele alınır. Örneğin, İstanbul Sanayi Odası'nın sürdürdüğü afet yönetimi projesi ise olası afet senaryolarında iş kesintilerini asgari seviyeye indirerek üretim ve tedarik zincirlerinin sürekliliğini sağlamayı hedefler.
Diğer yandan, AFAD tarafından hazırlanan Türkiye Afet Risk Azaltma Planı'nda (TARAP) risk azaltma bütçeleri, sigorta mekanizmaları, kritik yapıların güçlendirilmesi ve kurumsal iş sürekliliği aynı eksende değerlendirilmiştir.
Şirketlerin kritik süreçlere hazırlanmalarını sağlıyoruz. Disastech’in İş Sürekliliği Yönetimi programı ile kritik süreçlerinizi analiz edin, olası kesinti senaryolarına karşı önlemlerinizi belirleyin ve operasyonlarınızı sürdürülebilir kılın.
İş sürekliliği planı ile diğer kurumsal kriz planları birbiriyle karıştırılabilir. Aşağıdaki karşılaştırma tablosunda, üç planın odaklandığı alanları ve birbirlerini nasıl tamamladıklarını görebilirsiniz:
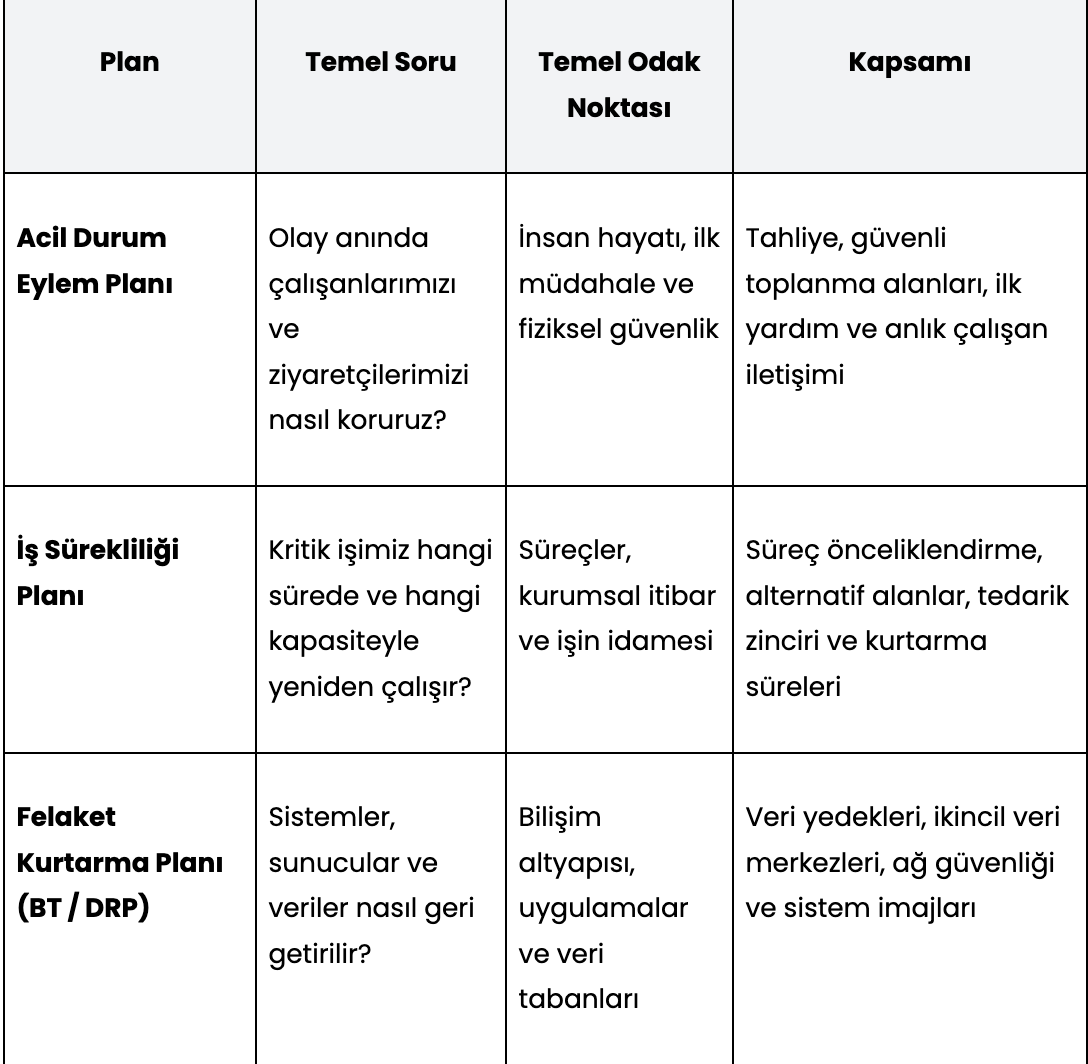
Çalışanların güvenliği ve anlık iletişim boyutu hakkında ayrıntılı bilgi için Kriz Anında Çalışanlarla İletişim Kurmanın 5 Yolu başlıklı rehberimize göz atabilirsiniz.
İş Sürekliliği Planı Nasıl Hazırlanır?
İş sürekliliği nedir sorusunun yanıtını açıkladığımıza göre iş sürekliliği planı nasıl hazırlanır, bu konuyla ilgili önemli bilgileri aktarabiliriz.
Uuslararası standartlar ve saha tecrübelerine göre bu plan için önemli adımlar şöyle:
1. Önce kapsamı ve kurumsal sahipliği belirleyin
Her stratejik girişimde olduğu gibi iş sürekliliği planlamasında da sınırlar önemlidir. Öncelikle planın neyi kapsayacağına karar verin. Yalnızca tek bir üretim tesisine mi odaklanıyorsunuz, yoksa söz konusu olan tüm iştirakler ve tedarik zinciriniz mi?
İş sürekliliği süreç sahiplerinin zaman ayırmasını, ekiplerin eğitim almasını ve gerektiğinde altyapı bütçesi ayrılmasını gerektirir. Bu nedenle yönetim desteğinin ve birimlerin ortaklaşa çalışmasının önemli olduğunu unutmamalısınız.
2. İş etki analizi (BIA) ile kritik noktaları tespit edin
İş sürekliliği planı nasıl hazırlanır sorusunun yanıtında atlanmaması gereken bir unsur BIA’dır. İş etki analizi (Business Impact Analysis - BIA), bir sürecin durması hâlinde kurumun uğrayacağı finansal, operasyonel, yasal ve itibari zararları ölçümleyen analitik bir çalışmayı ifade eder. Hangi sürecin durmasının kurumu büyük bir tehditle baş başa bırakacağı bu analiz sayesinde somutlaşır.
İş etki analizinin sonucunda her bir süreç için üç hayati eşik değeri hesaplanır:
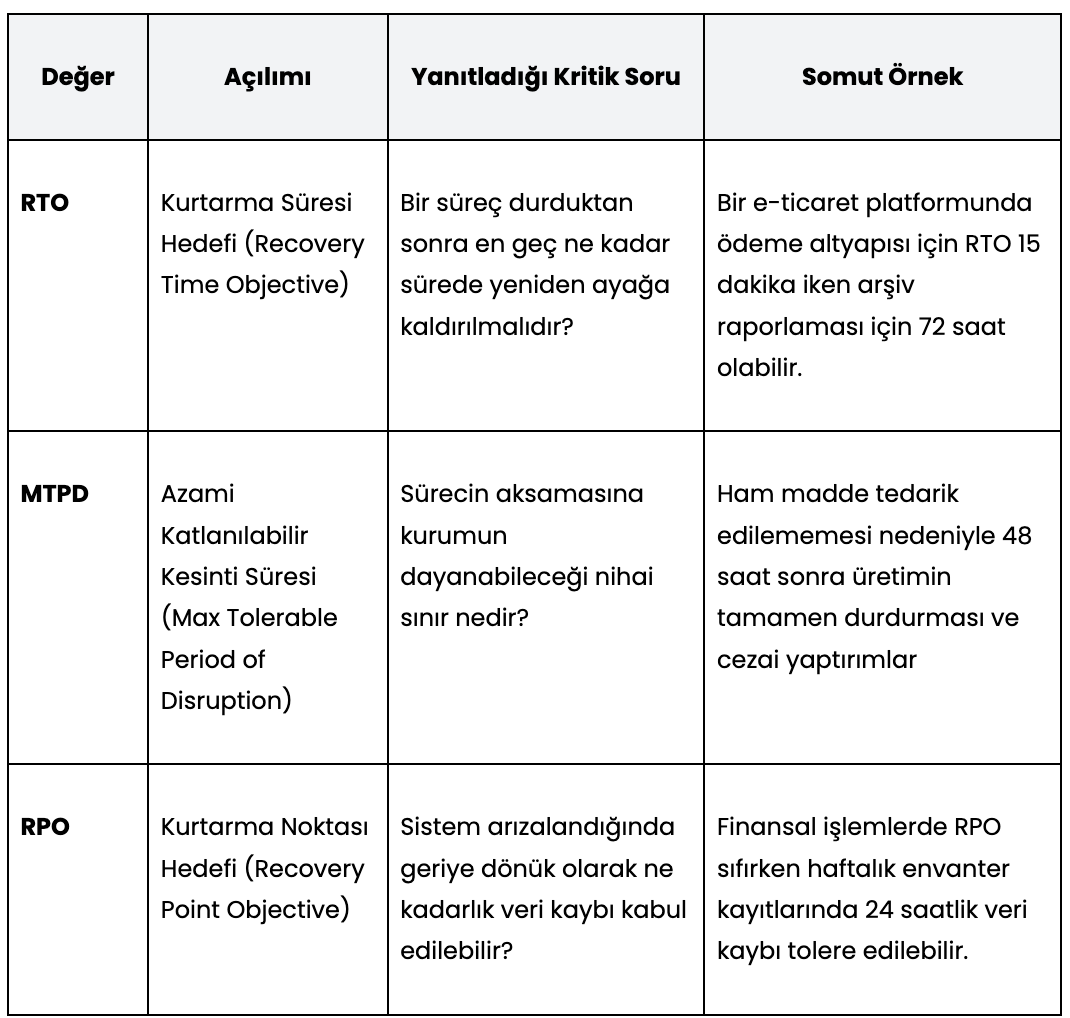
İş etki analizine başlamak için süreç sorumlularıyla bir araya gelmenizi ve şu üç temel soruyu yanıtlandırmanızı öneriyoruz:
- "Bu süreç durursa ilk 4 saatte, ilk 24 saatte ve ilk 3 günde şirketimiz neler kaybeder?"
- "Bu süreç hangi çalışanları, hangi kritik yazılımları ve hangi dış tedarikçileri etkiler?"
- "Sürecin aksaması kaçıncı saatten itibaren yasal cezalara sebep olur?"
3. Riskleri değerlendirin ve proaktif olun
Kritik noktalar ve süreçler netleştikten sonra iç ve dış tehlikeleri mercek altına almalısınız. Deprem, su baskını ve yangın gibi doğal afetlerin yanı sıra yazılım saldırıları, telekomünikasyon kesintileri, kilit personelin ani kaybı veya stratejik bir tedarikçinin iflası gibi senaryoları inceleyebilirsiniz.
Risklerin büyüklüğü şu formülle hesaplanır: Risk = Olasılık x Şiddet
Bu aşamadan sonra risk seviyesine göre şu dört temel stratejik yaklaşımdan birini tercih etmelisiniz:
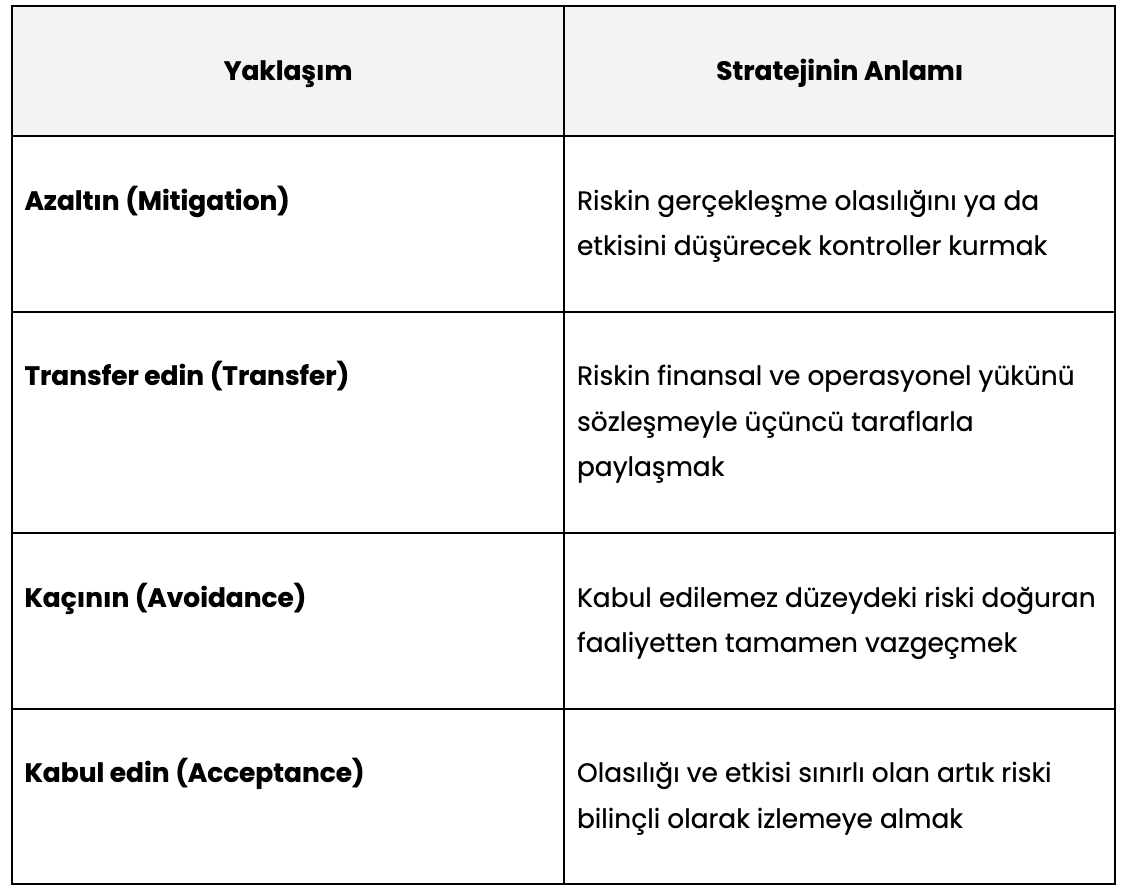
Hiçbir önlem riski tamamen sıfırlamaz, geriye kalan "artık risk" (residual risk) yönetim tarafından onaylanmalı ve yılda en az bir kez gözden geçirilmelidir.
Süreçlerinizi, kaynaklarınızı ve birbirleriyle olan bağımlılıklarını haritalandırmak için Disastech’le çalışın. Disastech'ten iş sürekliliği yönetimi hizmeti kapsamında danışmanlık alabilir, özel platformumuz sayesinde bu alandaki stratejinizi teknolojik altyapıyla oluşturabilirsiniz.
Bizimle iletişime geçerek demo talep edin: Demo
4. Stratejileri hazırlayın ve eylem planını yazın
Riskler ve hedefleri belirledikten sonra "Kesinti anında sahada fiilen ne yapacağız?" sorusuna yanıt veren kurtarma stratejilerini belirlemelisiniz.
Başarılı bir plan aşağıdaki aşamaları kapsamalıdır:
- Olayın hemen ardından insanların, ekipmanların ve verilerin güvenliğe alınması
- Ana altyapı onarılana kadar hizmetlerin alternatif lokasyonlarda, uzaktan çalışma modeliyle ya da geçici düzenlemelerle sürdürülmesi
- Kriz şartları sona erdiğinde geçici yapıdan ana operasyona güvenli ve kademeli biçimde geri dönülmesi
Bu aşamalar kurgulanırken kurumun dört temel sütunu için ayrı senaryolar hazırlanmalıdır: Çalışan kaybı, çalışma alanı kaybı, teknoloji altyapısı kaybı ve tedarikçi kaybı. Her senaryo metninde süreci tetikleyecek koşul, sorumlu kişi, ilk 60 dakikada atılacak adımlar, gerekli alternatif kaynaklar ve iletişim kanalları net bir biçimde yazılmalıdır.
5. Planı gerçekçi testler ve tatbikatlarla kontrol edin
Masa başında kurgulanan varsayımların geçerliliği ancak test edildiğinde anlaşılır. Bu nedenle iş sürekliliği planınızı aşağıdaki yöntemlerle test etmelisiniz.
- Masa başı testi (Tabletop): Ekiplerin sanal bir kriz senaryosu etrafında bir araya gelip görevlerini adım adım tartıştığı düşük maliyetli etkinlik
- Simülasyon ve Fonksiyonel Test: Belirli bir bileşenin (örneğin yedek veri merkezinin ya da kriz bildirim sisteminin) fiilen devreye alındığı denemeler
- Tam Ölçekli Tatbikat: Gerçek bir kriz atmosferinin simüle edildiği, haberleşme kesintilerinin ve tahliyelerin yaşandığı kapsamlı tatbikat
Her testin ardından mutlaka bir değerlendirme raporu hazırlanması gerektiğini unutmayın. Planda işlemeyen noktalar tespit edilerek plana ivedilikle yansıtılmalıdır.
Dikkat: Disastech Tatbikat Yönetimi ile tatbikatlarınızı planlayabilir, senaryolarınızı tasarlayabilir, etkinliklerinizi başarıyla uygulayabilirsiniz.
6. Sürekli izleyin ve iyileştirin
İş dünyası yaşayan bir organizmadır: Kurumsal yapılar değişir, yeni yazılımlar devreye girer, yeni ürün hatları açılır ve tedarikçiler yenilenir.
Bu nedenle iş sürekliliği planı bir kez hazırlanıp rafa kaldırılacak bir belge değildir. Kontrolleri ve düzenlemeleri belirli aralıklarla tekrarlayarak not almayı ihmal etmeyin.
İş Sürekliliği Planında Kimler Sorumlu Olmalı?
İş sürekliliğinin kurumsal hafızaya yerleşmemesinin en büyük nedeni, bu görevin yalnızca bir İSG uzmanına ya da BT yöneticisine devredilmesidir. Oysa kriz, organizasyonun tüm birimlerini aynı anda sınar. Bu nedenle iş sürekliliği planında yetki ve sorumlulukları net olarak belirlenmiş, birbiriyle uyum içinde hareket eden bir ekip mimarisi önemlidir.
Aşağıda, sizin için şirketinizin ölçeğine göre sadeleştirilebilecek örnek bir sorumluluk planı hazırladık:
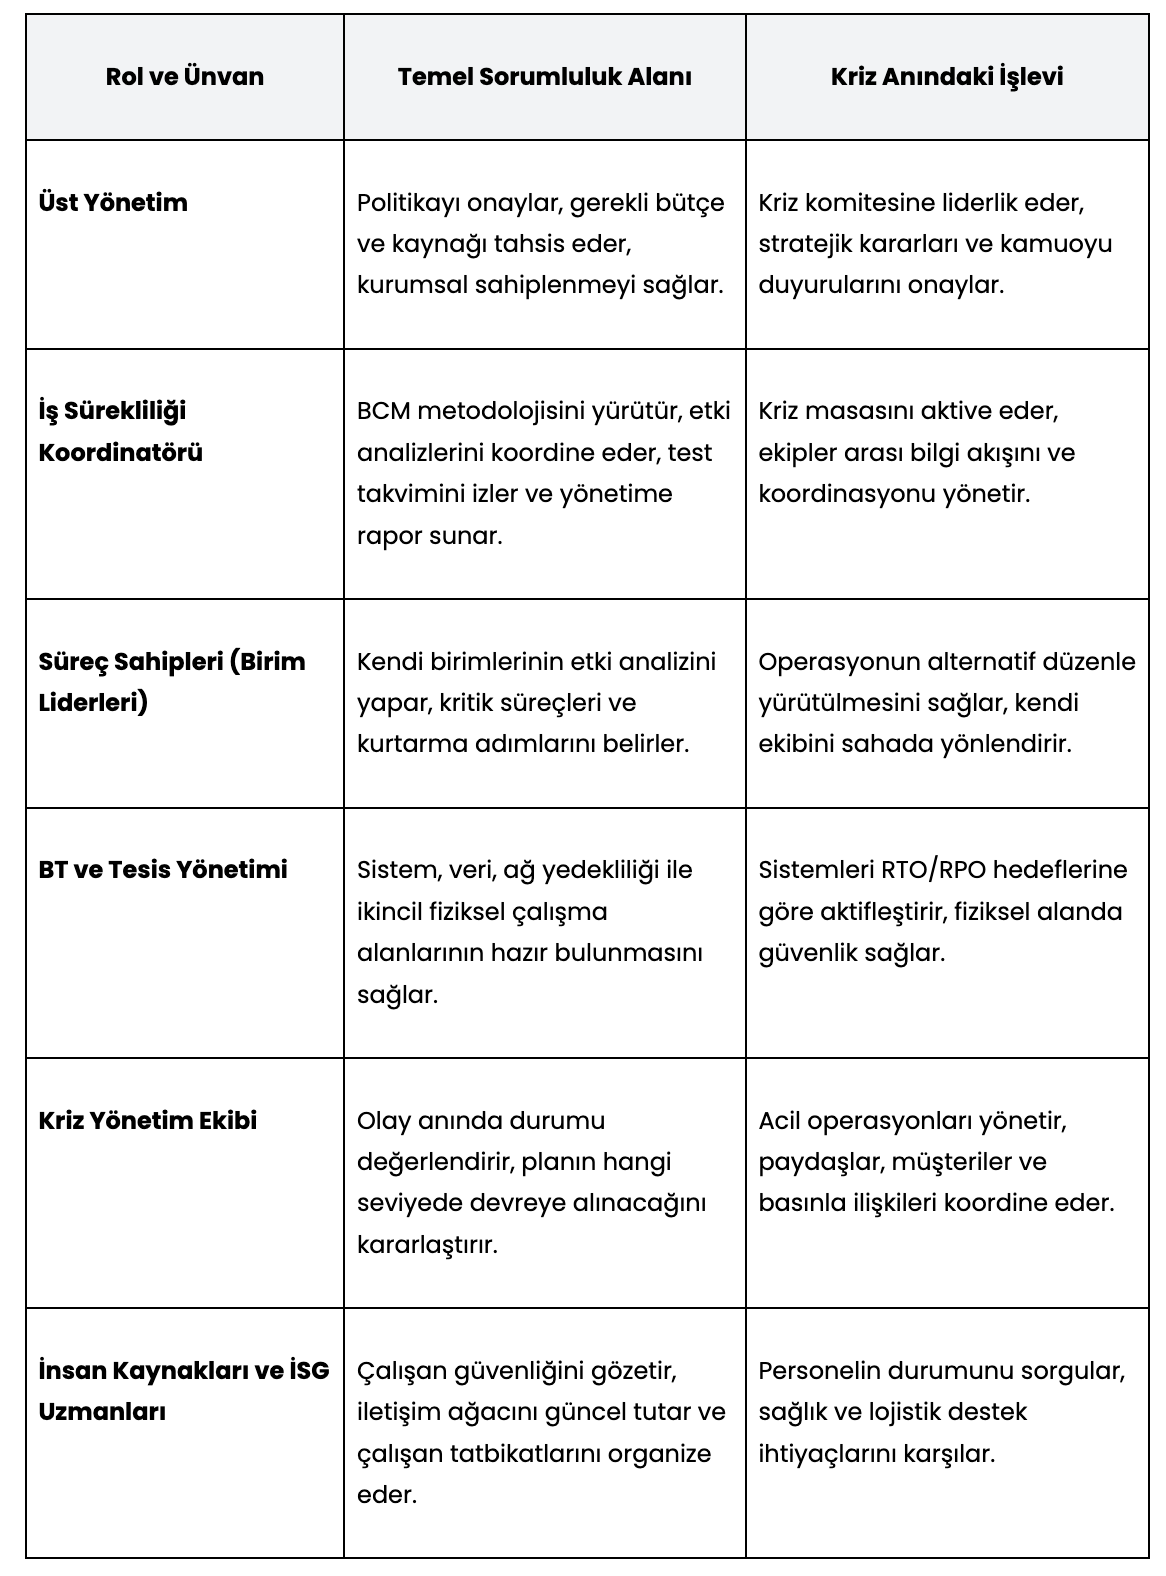
Yedek Sorumlular: Kriz anında birincil sorumlunun izinli olması, şehir dışında bulunması ya da bizzat afetten etkilenmesi mümkün. Bu nedenle kriz ekibindeki istisnasız herkesin açıkça tanımlanmış en az bir yedeği olmalıdır.
İş Sürekliliği Planı Ne Sıklıkla Güncellenmeli?
İş sürekliliği planlamasında en tehlikeli yanılgı, "planı tamamladık ve bitti" düşüncesidir. Oysa iş dünyasının hızı karşısında güncellenmeyen her plan, eskidikçe kuruma fayda yerine zaaf üretmeye başlar.
Uluslararası kabul görmüş ISO 22301 standardı ve Türkiye Sigortalar Birliği (TSB) tarafından yayımlanan İş Süreklilik Yönetim Sistemi Uygulama Kılavuzu (Ağustos 2025), iş etki analizlerinin, risk modellerinin ve plan testlerinin en az yılda bir kez kapsamlı biçimde tekrarlanmasını zorunlu kılıyor.
Şirketlerde İş Sürekliliği Planıyla İlgili Sık Yapılan 5 Hata
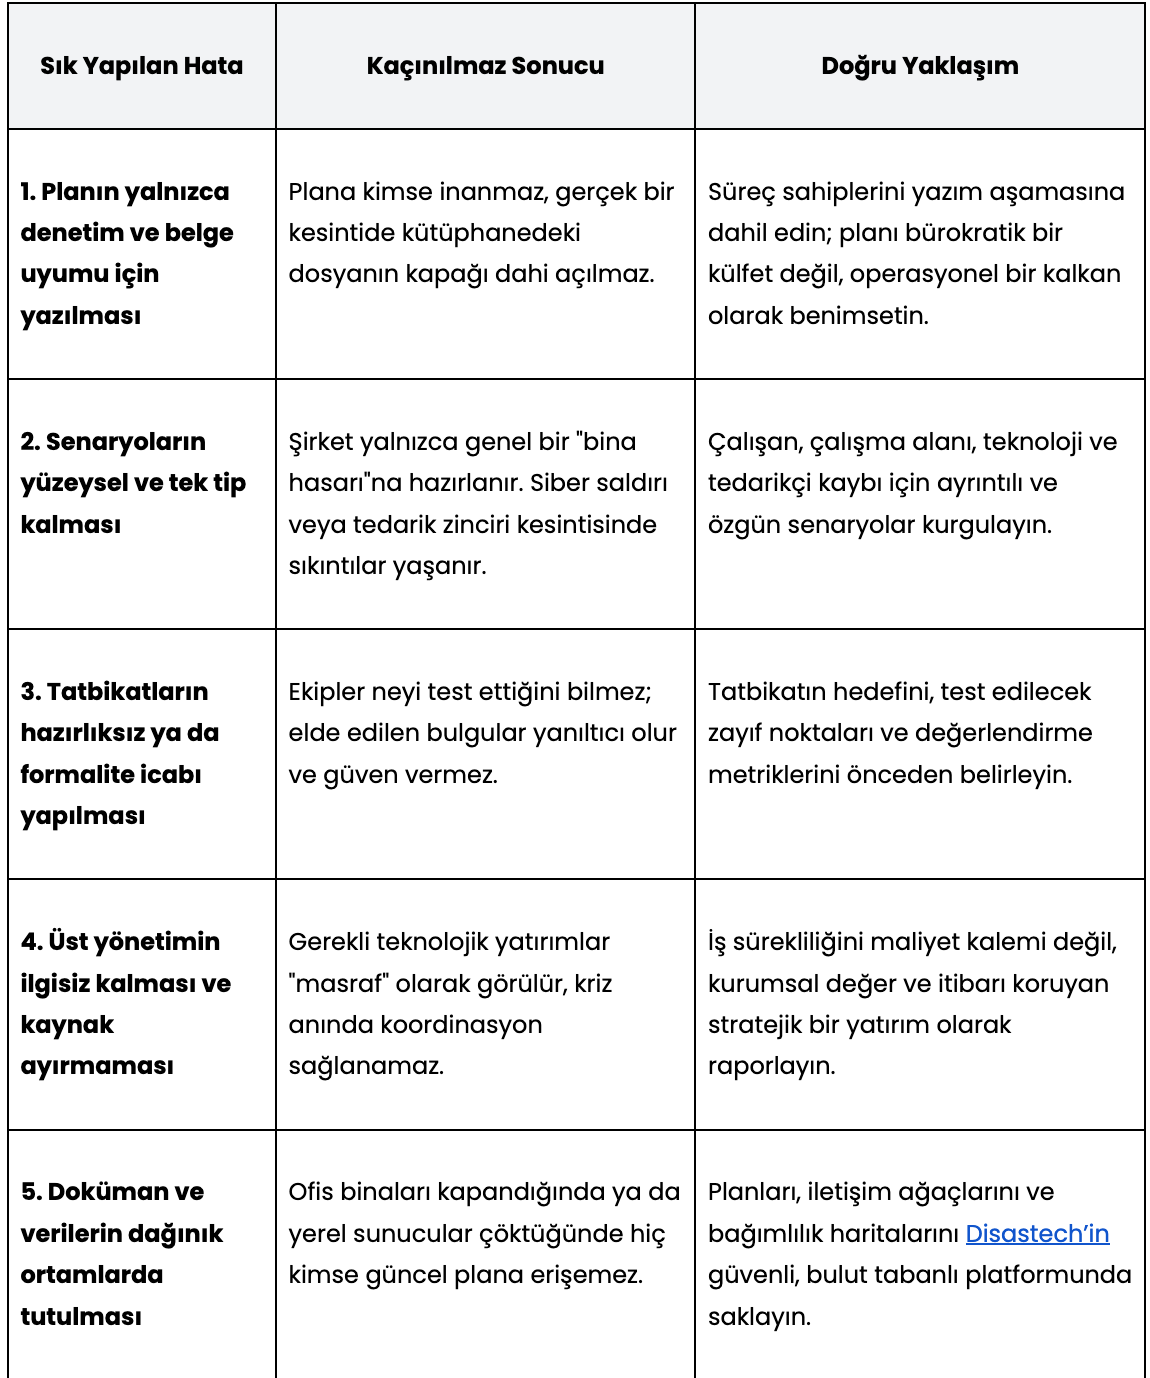
Birçok kurumda kriz anında kâğıt üzerinde kusursuz görünen birçok planın sahada ilk dakikada iflas ettiği tecrübe ediliyor.
Aşağıdaki tablo, kurumsal dünyada en sık karşılaşılan 5 hatayı ve bu tuzaklardan kaçınmanızı sağlayacak doğru yaklaşımları içeriyor:
Disastech ile İş Sürekliliği Planınızı Birlikte Oluşturalım
İş sürekliliğini geleneksel yöntemlerle, dağınık elektronik tablolarda ve güncelliğini hızla yitiren dokümanlarla yönetmek zorunda değilsiniz.
Disastech İş Sürekliliği Yönetimi çözümü planın hazırlanmasından bağımlılık analizine, risk değerlendirmesinden dinamik aksiyon takibine kadar tüm süreci uçtan uca tek platformda toplar.
Platform, kurumunuzun kriz direncini artıran 5 entegre modülden meydana gelir:
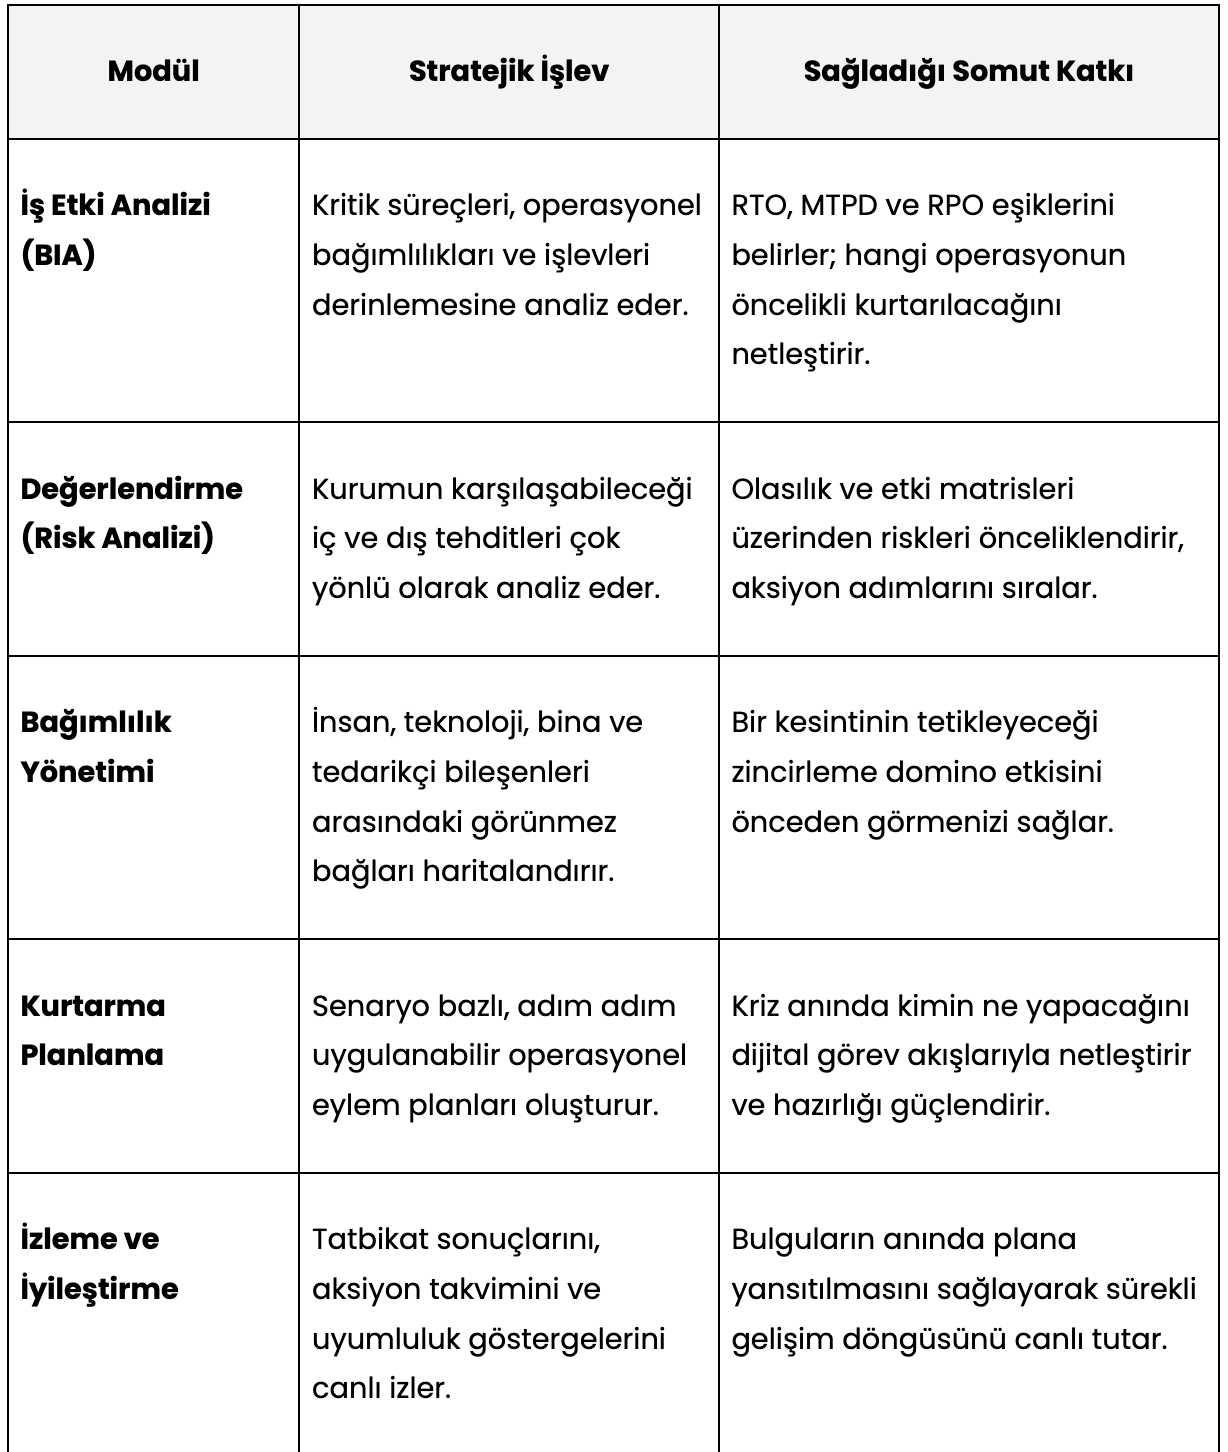
Disastech İş Sürekliliği Yönetimi'ni kendi kurumunuzda deneyimlemek ve operasyonel dayanıklılığınızı modern teknolojilerle güçlendirmek için ürün sayfamıza göz atabilir, uzman ekibimizle görüşmek üzere demo talep edebilirsiniz.
İş Sürekliliği Planı Hakkında Sık Sorulan Sorular
İş sürekliliği planı nedir ve neyi amaçlar?
İş sürekliliği planı, kritik süreçlerinizi bir kesinti, siber saldırı ya da doğal afet sonrasında önceden tanımlanm
ış süre ve kapasite hedeflerine uygun olarak devam ettirmenizi sağlayan stratejik eylem planıdır. İş sürekliliği planının temel gayesi mali kaybı önlemek, çalışan güvenliğini gözetmek, yasal yaptırımlardan kaçınmak ve kurumunuzun piyasadaki itibarını korumaktır.
İş sürekliliği planı nasıl hazırlanır?
İlk olarak kapsam netleştirilmeli ve üst yönetimin açık desteği alınmalıdır. Ardından iş etki analizi (BIA) yapılarak kritik süreçler ve RTO/RPO hedefleri belirlenir. Bu temelin üzerine risk değerlendirmesi inşa edilir, kurtarma ve idame stratejileri yazılır, plan gerçekçi tatbikatlarla sınanır ve düzenli aralıklarla izlenerek iyileştirilir. Her sürecin mutlaka bir birincil sorumlusu ve bir yedeği olmalıdır. Tüm süreç için Disastech platformu aktif şekilde kullanılabilir.
İş etki analizi nedir? Neden bu kadar önemlidir?
İş etki analizi, tahminleri ortadan kaldıran analitik bir ölçüm aracıdır. Bir sürecin durması hâlinde kuruma mali, yasal ve operasyonel maliyetini saatler ve günler bazında ortaya koyar. Bu sayede kriz anında kısıtlı kaynakların hangi yaşamsal süreçleri ayağa kaldırmak için seferber edileceği tartışmaya yer kalmadan netleşir.
İş sürekliliği planı ne sıklıkla güncellenmeli?
Uluslararası standartlar ve iyi uygulamalara göre iş etki analizi, risk modelleri ve plan testleri yılda bir kez tekrarlanmalıdır. Bunun yanı sıra kurumsal yeniden yapılanma, lokasyon değişikliği, kritik yazılım/altyapı geçişleri, kilit personelin ayrılması ve her tatbikattan sonra planlar bir yıllık süreyi beklemeden hızla gözden geçirilmelidir.
İş sürekliliği planı yalnızca büyük holdingler ve sanayi devleri için mi gereklidir?
Hayır. Tek lokasyonlu bir KOBİ de bir kesintiden doğrudan etkilenir. Hatta KOBİ’ler, finansal kaynakları daha sınırlı olduğu için krizlerden çok daha ağır darbe alabilir. Buradaki temel fark planın hacmi ve ayrıntı seviyesindedir. Küçük bir kurum, Disastech tarafından tasarlanan ve en kritik birkaç sürecine odaklanan sadeleştirilmiş ama işlevsel bir planla başlayarak operasyonel güvenliğini sağlayabilir. Büyük holdingler de karmaşık iş sürekliliği planı unsurlarını Disastech platformuyla kolaylıkla yönetebilir.
İş sürekliliği ile felaket kurtarma (DRP) aynı şey midir?
Hayır. Felaket kurtarma (Disaster Recovery), genellikle bilişim teknolojileri (BT) odaklıdır. Bu kurtarma, kesintiye uğrayan sunucuların, kurumsal yazılımların ve verilerin geri getirilmesine yoğunlaşır. İş sürekliliği ise insan kaynağını, alternatif çalışma alanlarını, tedarik zincirini, yasal süreçleri ve paydaş iletişimini de kapsayan çok daha geniş ve stratejik bir kurumsal yönetim disiplinidir.